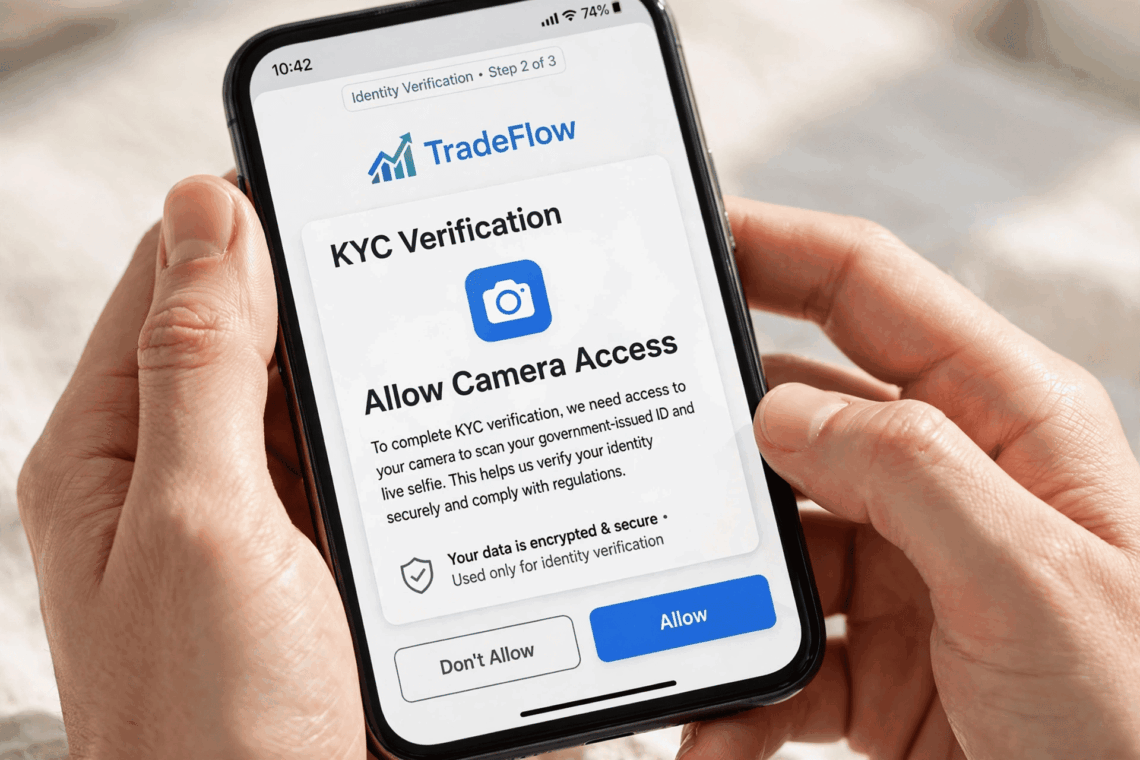
Pernah nggak kamu install aplikasi trading, baru buka langsung muncul pop-up ‘Allow access to contacts, SMS, location’? Banyak pemula langsung klik Allow biar cepat. Padahal di situlah jebakan dimulai. Karena itu, memahami izin aplikasi trading yang perlu diperhatikan itu bukan hal teknis, tapi soal keamanan uang kamu.
Gue sering audit APK trading palsu tahun 2025-2026. Rata-rata mereka minta 12-14 permission, padahal fungsinya cuma chart dan order. Kenapa minta baca SMS? Kenapa minta akses telepon? Jawabannya simpel: mereka mau curi OTP dan data kontak. Kalau kamu asal Allow, akun bank kamu bisa bobol, bukan cuma akun trading.
Di artikel ini, gue bakal bongkar tuntas sebagai mentor trading dan financial writer. Kita bahas permission kamera, penyimpanan, lokasi, notifikasi, dan akses lain. Mana yang masuk akal sesuai fungsi aplikasi, mana yang harus kamu tolak. Gue tulis santai, tapi to the point, biar kamu nggak jadi korban berikutnya.

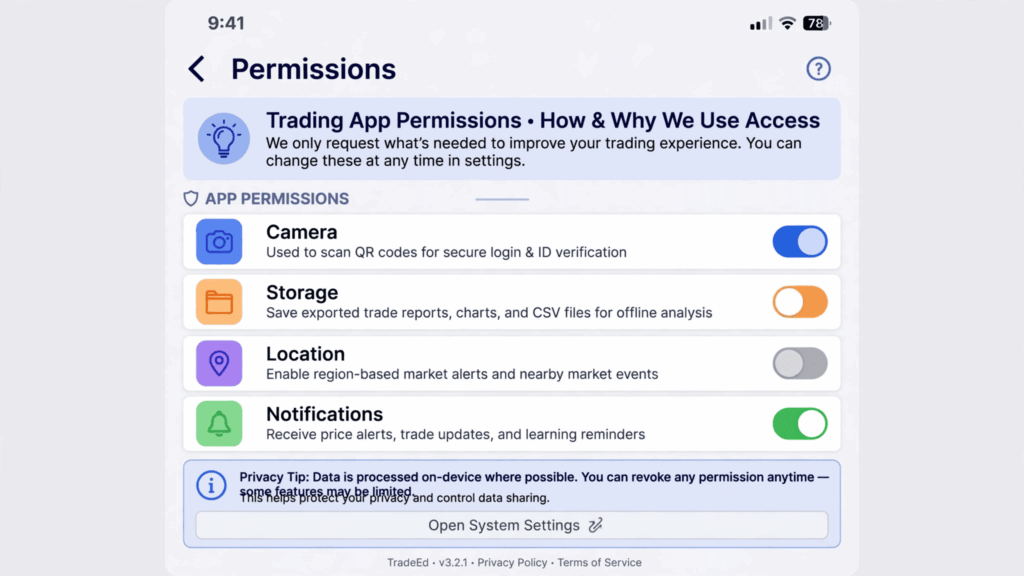
Gambar 1: Setting permission trading app – kamera untuk KYC, storage untuk laporan, lokasi optional, notifikasi untuk price alert.
Izin Aplikasi Trading yang Perlu Diperhatikan: Kamera untuk KYC
Permission kamera sering diminta, dan ini wajar dalam kondisi tertentu. Aplikasi trading resmi butuh kamera untuk proses KYC, yaitu verifikasi KTP dan selfie. Tanpa ini, kamu tidak bisa buka akun real. Jadi kalau aplikasi minta kamera saat KYC, itu masuk akal.
Namun, kamu harus perhatikan timing-nya. Kamera seharusnya diminta hanya saat kamu klik ‘Verifikasi Identitas’, bukan saat pertama buka aplikasi. Kalau baru install langsung minta akses kamera tanpa konteks KYC, itu mencurigakan. Apalagi kalau setelah Allow, dia tetap aktif di background.
Tips aman: berikan izin kamera dengan opsi ‘Only this time’ atau ‘Ask every time’ di Android 12+. Setelah KYC selesai, cabut lagi izinnya lewat Settings > Apps > Permissions. Aplikasi resmi tidak akan protes. Kalau aplikasi palsu, dia akan terus paksa minta kamera. Karena itu, pahami konteksnya.
Kapan Kamera Wajar dan Kapan Tidak
- Wajar: Saat upload KTP, selfie KYC, atau scan QR untuk login aman.
- Tidak wajar: Diminta saat buka chart, atau saat tidak ada proses verifikasi.
- Best practice: Gunakan ‘Only this time’ dan revoke setelah selesai.
- Red flag: Aplikasi minta akses kamera + mikrofon sekaligus tanpa alasan jelas.
Kalau kamu mau checklist lengkap permission aman, gue sudah rangkum panduan izin aplikasi trading yang perlu diperhatikan biar kamu bisa bedakan mana yang aman dan mana yang harus ditolak.
Permission Penyimpanan: Untuk Laporan dan Screenshot Chart
Izin penyimpanan juga umum diminta. Fungsinya jelas: untuk menyimpan laporan transaksi, statement, screenshot chart XAUUSD, atau export jurnal trading. Kalau kamu tidak kasih izin ini, kamu tidak bisa download laporan bulanan. Jadi ini termasuk permission yang masuk akal.
Tapi, ada batasannya. Aplikasi trading resmi hanya butuh akses ke folder media atau folder download, bukan ke semua file. Di Android 13+, ada opsi ‘Photos and videos’ atau ‘Music and audio’ yang lebih spesifik. Kalau aplikasi minta ‘All files access’ atau ‘Manage all files’, itu berlebihan. Kenapa aplikasi trading butuh akses ke semua file kamu?
Studi kasus 2025: satu APK palsu bernama GoldTrader Pro minta MANAGE_EXTERNAL_STORAGE. Setelah gue forensik, dia scan semua folder dan upload file dengan nama mengandung ‘bank’, ‘BCA’, ‘BRI’ ke server luar. Itu bukan trading, itu maling. Jadi kasih izin penyimpanan secukupnya saja.
Cara Aman Beri Izin Storage
- Pilih ‘Allow access to media only’ bukan ‘All files’.
- Jika aplikasi minta simpan screenshot, izinkan hanya saat pakai fitur export.
- Cek di Settings > Privacy > Permission manager > Files and media, cabut jika tidak perlu.
- Aplikasi resmi tidak akan simpan data di folder aneh seperti /WhatsApp atau /DCIM/Camera.
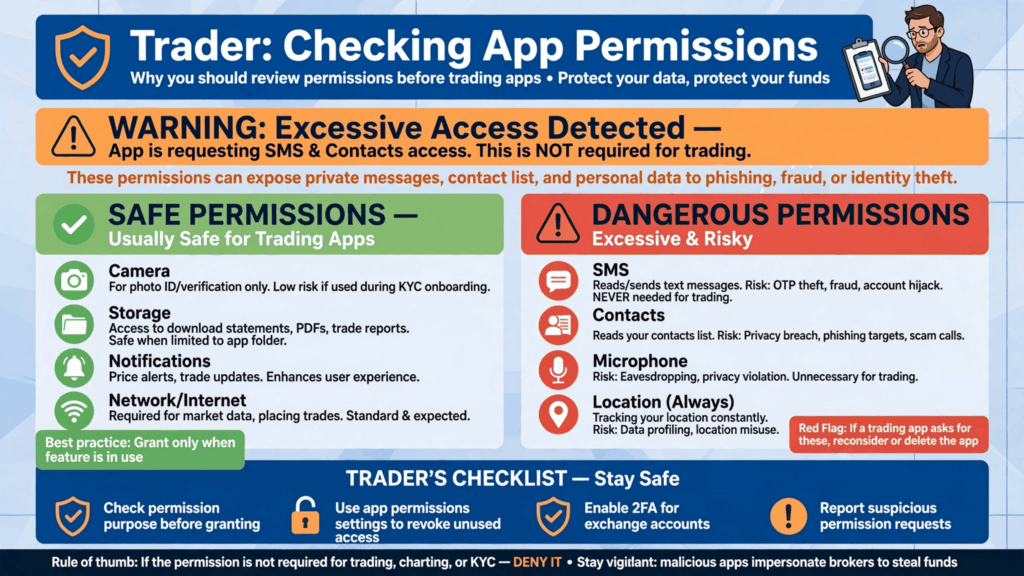
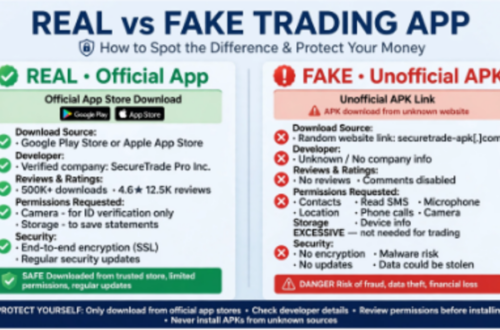
Gambar 2: Perbandingan SAFE vs DANGEROUS permission – kamera & storage aman, SMS & kontak harus ditolak.
Izin Lokasi: Kapan Dibutuhkan dan Kapan Harus Ditolak
Permission lokasi adalah yang paling abu-abu. Beberapa aplikasi trading minta lokasi untuk alasan compliance, misalnya untuk deteksi apakah kamu trading dari negara yang dibatasi, atau untuk menampilkan berita market sesuai zona waktu. Ini masih bisa diterima, tapi harus opsional, bukan wajib.
Yang tidak wajar adalah jika aplikasi minta ‘Always allow location’ atau akses lokasi background. Aplikasi trading tidak butuh tahu kamu di mana 24 jam. Kalau kamu di warung kopi, masa aplikasi butuh tracking lokasi kamu terus? Kalau diminta Always, tolak. Pilih ‘Only while using the app’ atau ‘Ask every time’.
Selain itu, lokasi presisi tinggi tidak perlu. Aplikasi trading cukup butuh kota atau negara, bukan koordinat GPS akurat sampai meter. Jika ada opsi ‘Approximate location’, pilih itu. Lebih aman. Karena data lokasi bisa dijual atau dipakai untuk profiling iklan pinjol ilegal.
Checklist Izin Lokasi
- Wajar: Diminta untuk set zona waktu otomatis atau regulasi negara.
- Tidak wajar: Diminta ‘Allow all the time’ padahal hanya untuk chart.
- Best practice: Pilih ‘Approximate’ dan ‘Only while using the app’.
- Red flag: Setelah tolak lokasi, aplikasi tidak bisa dibuka sama sekali – itu pemaksaan.
izin aplikasi trading yang perlu diperhatikan seperti lokasi ini sering dianggap sepele, padahal bisa jadi pintu masuk tracking yang tidak kamu sadari.
Notifikasi, Mikrofon, Kontak, dan SMS: Mana yang Masuk Akal?
Notifikasi itu wajar dan bahkan membantu. Kamu butuh price alert XAUUSD, notifikasi margin call, atau update berita. Jadi kalau aplikasi minta izin notifikasi, kasih saja. Tapi atur agar tidak spam. Di Android, kamu bisa matikan kategori notifikasi promo, sisakan yang penting saja seperti alert harga.
Nah, yang harus kamu tolak mentah-mentah: akses baca SMS, baca kontak, akses telepon, dan mikrofon. Tidak ada fungsi trading yang butuh baca SMS kamu. Kalau ada yang minta READ_SMS dengan alasan ‘untuk verifikasi OTP otomatis’, itu bohong. OTP seharusnya kamu input manual. Aplikasi yang minta akses SMS itu 100% mencurigakan.
Sama dengan kontak dan telepon. Trading tidak butuh tahu siapa teman kamu atau berapa pulsa kamu. Dan mikrofon? Kecuali aplikasi punya fitur voice note untuk CS, tidak ada alasan trading butuh mikrofon. Gue pernah lihat APK palsu minta RECORD_AUDIO, tujuannya untuk sadap pembicaraan di sekitar HP. Jadi tolak saja.
Daftar Permission Berbahaya yang Wajib Ditolak
- READ_SMS / RECEIVE_SMS: untuk curi OTP bank, tidak ada kaitannya dengan trading.
- READ_CONTACTS: untuk ambil data kontak dan sebar link scam ke teman kamu.
- READ_PHONE_STATE / CALL_LOG: bisa tahu nomor HP dan riwayat telepon, tidak relevan.
- RECORD_AUDIO / SYSTEM_ALERT_WINDOW: bisa sadap dan tampilkan layar palsu di atas aplikasi bank.
- REQUEST_INSTALL_PACKAGES: bisa install aplikasi lain diam-diam tanpa izin.
Gambar 3: Kamera untuk KYC itu wajar – tapi harus dengan opsi ‘Only this time’ dan dicabut setelah verifikasi selesai.
Intinya, izin aplikasi trading yang perlu diperhatikan itu kuncinya konteks dan timing.
Kalau permission diminta saat fitur dipakai, itu wajar. Kalau diminta di awal tanpa alasan, itu red flag.
Selalu gunakan opsi ‘Only this time’ atau ‘Ask every time’ untuk permission sensitif seperti kamera dan lokasi.
Cek secara berkala di Settings > Privacy > Permission manager, cabut permission yang tidak perlu.
Aplikasi resmi transparan, mereka jelaskan kenapa butuh permission di privacy policy yang jelas.
izin aplikasi trading yang perlu diperhatikan ini bukan soal parno, tapi soal kebiasaan digital hygiene yang harus kamu punya sebagai trader 20-35 tahun yang hidupnya di HP.
Cara Cek dan Cabut Permission di HP Kamu
Oke, sekarang praktik. Di Android, buka Settings > Apps > Lihat aplikasi trading kamu > Permissions. Di situ kamu lihat daftar permission yang sudah kamu kasih. Kalau ada yang aneh seperti SMS atau Contacts, klik Deny atau Don’t allow.
Di iPhone, buka Settings > Privacy & Security > cek satu per satu: Location Services, Contacts, Microphone, Camera. iPhone lebih ketat, jadi lebih aman. Tapi tetap cek. Selain itu, aktifkan fitur ‘App Privacy Report’ untuk lihat aplikasi mana yang akses data di background.
Gue sarankan audit permission tiap bulan, barengan dengan review jurnal trading. Jadikan rutinitas. Dan sebelum install aplikasi baru, scroll di Play Store ke bagian ‘About this app’ > ‘App permissions’ untuk lihat daftar permission yang akan diminta. Kalau ada SMS dan kontak, jangan install.
Checklist 1 Menit Sebelum Allow
- Apakah permission ini relevan dengan fitur trading? Kamera untuk KYC ya, SMS untuk trading tidak.
- Apakah diminta saat fitur dipakai atau langsung di awal? Yang kedua mencurigakan.
- Apakah ada opsi ‘Only this time’? Jika tidak ada dan langsung ‘Allow all’, waspada.
- Apakah di privacy policy dijelaskan tujuan permission tersebut? Jika tidak ada, tinggalkan.
Kesimpulan: Jangan Asal Allow, Uang Kamu Taruhannya
Di era trading serba di HP, permission adalah kunci rumah kamu. Kalau kamu kasih kunci ke sembarang orang, jangan kaget kalau rumah dibobol. Izin aplikasi trading yang perlu diperhatikan tadi: kamera wajar untuk KYC dengan opsi sementara, storage wajar untuk laporan, lokasi optional dengan approximate, notifikasi wajar untuk alert, tapi SMS, kontak, telepon, mikrofon harus ditolak.
Mulai hari ini, ubah kebiasaan. Jangan klik Allow tanpa baca. Gunakan opsi sementara, audit permission tiap bulan, dan hanya download dari Play Store resmi. Edukasi ini sepele, tapi bisa membantu melindungi tabungan kamu dari risiko APK palsu yang makin canggih.
Sekarang giliran kamu. Pernah nggak kamu melihat aplikasi trading meminta akses yang terasa aneh? Permission apa yang paling sering kamu temui? Tulis di komentar, gue bantu bahas apakah akses tersebut relevan dengan fungsi aplikasinya atau patut dicurigai. Share artikel ini ke teman trader pemula biar mereka nggak asal Allow.
Kalau kamu ingin mendapatkan informasi dan materi edukasi seputar trading, download langsung aplikasi QuickPro melalui Google Play Store. Kamu juga bisa mengunjungi website resmi QuickPro di https://www.quickpro.co.id/ untuk mengenal layanan dan informasi trading yang tersedia.
Download aplikasi QuickPro: https://play.google.com/store/apps/details?id=com.foreximf.client&hl=id
Ingat, keamanan akun bukan cuma soal password yang kuat. Periksa sumber aplikasi, pahami izin akses yang diminta, aktifkan fitur keamanan yang tersedia, dan jangan pernah membagikan password atau kode OTP kepada siapa pun. Sebelum menekan Allow, pastikan kamu tahu apa yang diizinkan dan mengapa aplikasi membutuhkannya.
FAQ: Seputar Izin Aplikasi Trading yang Perlu Diperhatikan
Apa izin aplikasi trading yang perlu diperhatikan paling penting?
Permission kamera, penyimpanan, lokasi, notifikasi, plus yang berbahaya seperti SMS dan kontak. Kamera wajar untuk KYC, storage untuk laporan, lokasi optional, notifikasi untuk price alert. SMS dan kontak harus ditolak karena tidak ada kaitannya dengan trading.
Apakah wajar aplikasi trading minta akses kamera?
Wajar jika untuk KYC verifikasi KTP dan selfie. Tapi harus diminta saat proses KYC, bukan saat pertama buka aplikasi. Gunakan opsi ‘Only this time’ dan cabut lagi setelah verifikasi selesai. Jika minta kamera terus di background, itu red flag.
Kenapa aplikasi trading minta izin lokasi?
Beberapa butuh untuk set zona waktu atau compliance negara. Ini masih bisa diterima jika opsional dengan opsi ‘Approximate’ dan ‘Only while using the app’. Yang tidak wajar adalah minta ‘Always allow’ atau tracking background 24 jam.
Permission apa yang harus ditolak di aplikasi trading?
Tolak READ_SMS, RECEIVE_SMS, READ_CONTACTS, READ_PHONE_STATE, RECORD_AUDIO, SYSTEM_ALERT_WINDOW, dan REQUEST_INSTALL_PACKAGES. Tidak ada fungsi trading yang butuh akses itu. Itu indikasi spyware atau aplikasi palsu.
Bagaimana cara cabut permission yang sudah terlanjur di-Allow?
Di Android: Settings > Apps > pilih aplikasi > Permissions > pilih Deny. Di iPhone: Settings > Privacy & Security > pilih permission > matikan untuk aplikasi tersebut. Audit tiap bulan di Permission manager.